


ماجرای عجیب در اصفهان: حمله سایبری همزمان با حمله آمریکاییها، عامل از کار افتادن تجهیزات زیرساختی!
6 ماه قبل
بازدید: 101
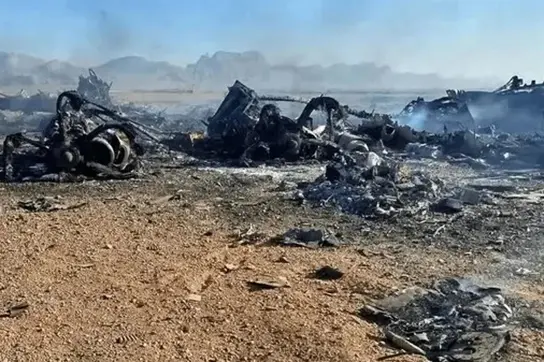
همزمان با آغاز حمله به اصفهان، اتفاقی عجیب و هشداردهنده در عمق شبکه ارتباطی کشور رخ داده است. گزارشها حاکی از آن است که تعداد زیادی از تجهیزات زیرساختی، به ویژه محصولات شرکتهای معتبر مانند سیسکو، جونیپر و فورتینت، و همچنین دستگاههای مبتنی بر سیستمعامل میکروتیک، به طور هماهنگ و ناگهانی از مدار خارج شده یا سیستمعامل آنها از بین رفته است.

به گزارش خبرنگار سیاسی ایونا به نقل از فارس, طی اتفاقی عجیب و هشداردهنده، «جعبههای سیاه» آمریکایی در ساعت صفر حمله به اصفهان از کار افتادند.
در ساعت صفر حمله به اصفهان، در حالی که چشمها به آسمان دوخته شده بود، اتفاقی عجیب و هشداردهنده در عمق لایه زیرساخت ارتباطی کشور رخ داد که از یک سناریوی از پیش طراحیشده سایبری پرده برمیدارد.
منبع خبر:
نگاه ایرانیان نیوز
خبرنگار : نقوی
نظر شما
هیچ دیدگاهی برای این مطلب ثبت نشده است!
اخبار مرتبط
-
 12 اردیبهشت 1405عارف: دولت برای استیفای حقوق معلمان تلاش میکند
-
 12 اردیبهشت 1405سلاح خاموش قرن ۲۱ زیر دستان ایران/ برگ برندهای که هنوز رو نشده
-
 12 اردیبهشت 1405بازگشت به میز مذاکره با چاشنی تردید
-
 12 اردیبهشت 1405مخالفت کمیسیون صنایع به افزایش قیمت خودرو
-
 12 اردیبهشت 1405دریابان بازنشسته فرانسوی: اقدام نظامی جواب نمی دهد
آخرین عناوین اخبار
-
جنجال تازه برای تاج و دنیامالی؛ اتهامهای جدید و ادعای غیرقانونی بودن وزارت ورزش
-
سوتی عجیب شبکه خبر؛ استقبال از پزشکیان با موسیقی «بازی تاجوتخت»
-
آسمان اسرائیل ناگهان کلیر شد؛ استقرار پدافند هوایی در تلآویو خبرساز شد!
-
تصاویر وحشتناک از کوچه مرگ در سیستان و بلوچستان
-
تصاویر وحشتناک از کوچه مرگ در سیستان و بلوچستان
-
آیفون ۱۸ دریایی در دیوار آگهی شد؟
-
جنجال یاسر آسانی بالا گرفت؛ استقلال تهران پیشنهاد مناظره با پرسپولیس را رد کرد
-
جنجال یاسر آسانی بالا گرفت؛ استقلال تهران پیشنهاد مناظره با پرسپولیس را رد کرد
اخبار پر بازدید
-
 19 مهر 1405پایان ضربالاجل آمریکا
-
 24 مهر 1405نام ظریف در تجمعات شبانه با شعر توهینآمیز خبرساز شد
-
 20 مهر 1405تذکر رهبر انقلاب به صداوسیما
-
 19 مهر 1405سومین استیضاح ترامپ کلید میخورد؟
-
 19 مهر 1405معاون وزیر خارجه: جنایات میناب و لامرد را در محاکم بینالمللی پیگیری میکنیم
-
 20 مهر 1405تازه ترین آمار فوت زنان موتورسوار تهرانی
-
 22 مهر 1405افزایش کالابرگ در دو مرحله/ چه کسانی در اولویت هستند؟
-
 23 مهر 1405اعتراض صریح یوسف پزشکیان به تلویزیون؛ چرا سه نفر مقابل یک مهمان؟
-
 19 مهر 1405اعلام یک روز عزای عمومی در این استان
-
 19 مهر 1405شوهر کامالا هریس با نامزدی دوباره او مخالفت کرد
تصاویر


© کلیه حقوق این وب سایت برای پایگاه خبری نگاه ایرانیان نیوز محفوظ است.
website designed by Nonegar PArdazesh , developed by Nonegar