


ابزارهای شنود دولتی آیفونها دست هکرها افتاد
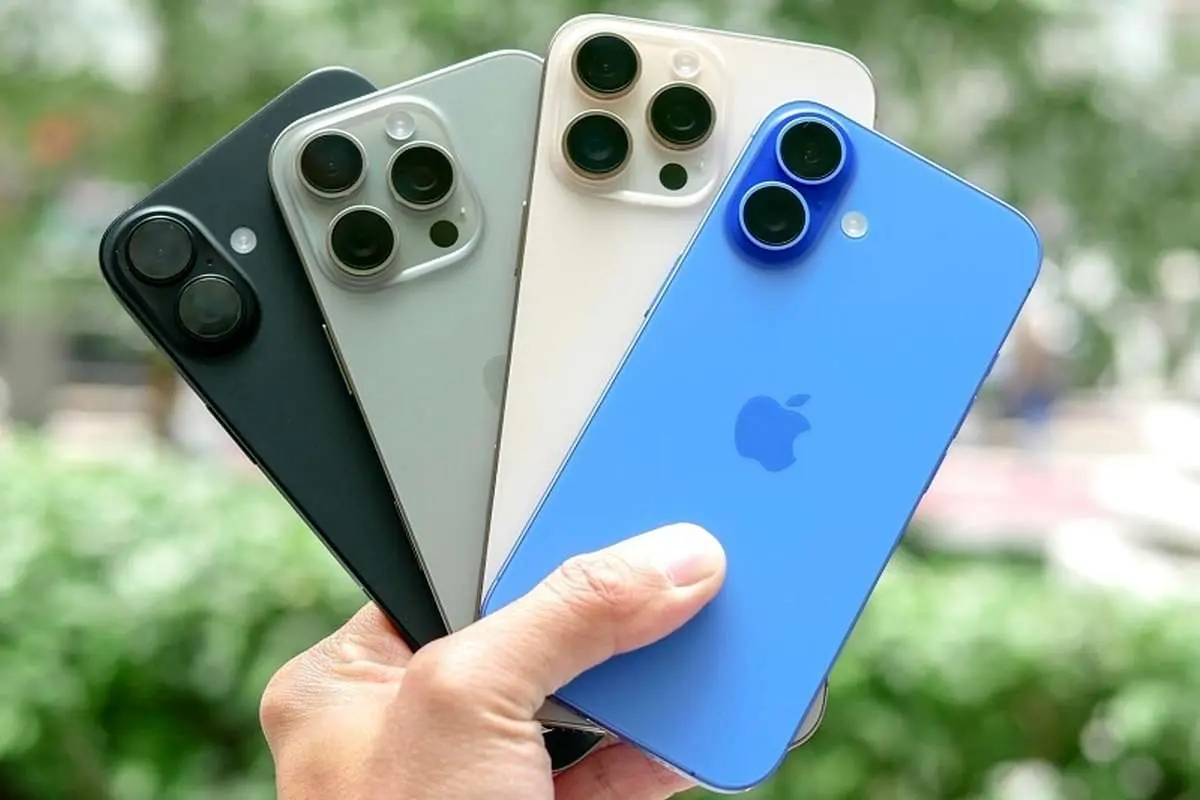
محققان امنیتی مجموعهای از ابزارهای هک قدرتمند را شناسایی کردهاند که قادر به نفوذ به آیفونهایی هستند که از نرمافزارهای قدیمیتر استفاده میکنند و به گفته آنها، از یک مشتری دولتی به دست مجرمان سایبری رسیده است.

به گزارش خبرنگار فناوری ایونا به نقل از ایسنا، گوگل روز سهشنبه اعلام کرد که اولین بار در فوریه ۲۰۲۵، در جریان تلاش یک فروشنده تجهیزات نظارتی برای هک کردن تلفن شخصی با جاسوسافزار به نمایندگی از یک مشتری دولتی، این کیت نفوذ را که «کورونا» (Coruna) نام دارد، شناسایی کرد. ماهها بعد، همین کیت نفوذ را پیدا کرد و سپس متوجه شد که توسط یک هکر با انگیزه مالی در چین مورد استفاده قرار میگیرد.
مشخص نیست که این ابزارها چگونه به دست مجرمان سایبری افتاده یا تکثیر شدهاند، اما محققان امنیتی گوگل نسبت به بازار نوظهوری برای این ابزارهای «دست دوم» که به هکرهای دارای انگیزه مالی فروخته میشوند تا درآمد بیشتری از آنها کسب شود، هشدار دادند.
این کشف همچنین نشان میدهد که چگونه ابزارهای هک دولتی و درهای پشتی که برای استفاده توسط دولتها طراحی شدهاند، میتوانند توسط مجرمان سایبری یا سایر بازیگران غیردولتی مورد سوء استفاده و بهره برداری قرار گیرند. شرکت امنیت موبایل «آی وریفای» (iVerify) ابزارهای هک را به دست آورده و مهندسی معکوس کرده و در یک پست وبلاگی اعلام کرده است که کیت اکسپلویت «کورونا» را بر اساس شباهتهایی که با ابزارهای هکی که قبلا به آمریکا نسبت داده شده بود دارد، به دولت ایالات متحده مرتبط میداند.
گوگل اعلام کرد که این ابزارهای هک قدرتمند هستند، زیرا میتوانند به سادگی از طریق بازدید از یک وبسایت مخرب حاوی کد اکسپلویت - مانند ارسال یک لینک مخرب - در حملهای که به عنوان حمله «واترینگ هول» (watering hole) شناخته میشود، از پنج روش مختلف به آیفون نفوذ کنند. طبق اعلام گوگل، کیت «کورونا» میتواند با تکیه بر ۲۳ آسیبپذیری جداگانه در زرادخانه دیجیتال خود و به هم پیوستن آنها، به پنج روش مختلف به آیفون نفوذ کند. دستگاههای آسیبپذیر از مدلهای آیفون با iOS ۱۳ تا ۱۷.۲.۱ که در دسامبر ۲۰۲۳ منتشر شدهاند، متغیر هستند.
طبق گزارش «وایرد» که اولین بار این خبر را گزارش داد، کیت «کورونا» حاوی اجزایی است که قبلا در یک کمپین هک به نام «عملیات مثلث سازی» استفاده شده بودند. شرکت امنیت سایبری روسی کسپرسکی در سال ۲۰۲۳ ادعا کرد که دولت آمریکا سعی کرده است چندین آیفون متعلق به کارمندانش را هک کند.
بر اساس گزارش تِک کرانچ، در حالی که افشای ابزارهای هک نادر است، اما بیسابقه نیست. آژانس امنیت ملی آمریکا، در سال ۲۰۱۷، کشف کرد که ابزارهایی که برای هک کردن رایانههای ویندوزی در سراسر جهان توسعه داده بود، به سرقت رفته است. درب پشتی ویندوز، معروف به «اترنل بلو» (EternalBlue) بعدا منتشر شد و توسط مجرمان سایبری در حملات بعدی، از جمله حمله باجافزار «وانا کرای» (WannaCry) در سال ۲۰۱۷ توسط کره شمالی، مورد استفاده قرار گرفت.
خبرنگار : عاروان


-
ادعای خبرنگار سابق صداوسیما درباره جنگ؛ طی۲۴ ساعت آینده آمریکا به ایران حمله می کند!
-
تقویم نجومی امروز شنبه 25 مهر 1405
-
تقویم همسران امروز شنبه 25 مهر 1405
-
«مادر همه بمبها» در مسیر ایران؟!
-
جنجال تازه برای تاج و دنیامالی؛ اتهامهای جدید و ادعای غیرقانونی بودن وزارت ورزش
-
سوتی عجیب شبکه خبر؛ استقبال از پزشکیان با موسیقی «بازی تاجوتخت»
-
آسمان اسرائیل ناگهان کلیر شد؛ استقرار پدافند هوایی در تلآویو خبرساز شد!
-
تصاویر وحشتناک از کوچه مرگ در سیستان و بلوچستان
-
 19 مهر 1405پایان ضربالاجل آمریکا
-
 24 مهر 1405نام ظریف در تجمعات شبانه با شعر توهینآمیز خبرساز شد
-
 20 مهر 1405تذکر رهبر انقلاب به صداوسیما
-
 19 مهر 1405سومین استیضاح ترامپ کلید میخورد؟
-
 19 مهر 1405معاون وزیر خارجه: جنایات میناب و لامرد را در محاکم بینالمللی پیگیری میکنیم
-
 20 مهر 1405تازه ترین آمار فوت زنان موتورسوار تهرانی
-
 22 مهر 1405افزایش کالابرگ در دو مرحله/ چه کسانی در اولویت هستند؟
-
 23 مهر 1405اعتراض صریح یوسف پزشکیان به تلویزیون؛ چرا سه نفر مقابل یک مهمان؟
-
 19 مهر 1405اعلام یک روز عزای عمومی در این استان
-
 19 مهر 1405شوهر کامالا هریس با نامزدی دوباره او مخالفت کرد


